
区块链出了事到底谁来负责?技术、合规、数据三层责任边界一次说清
区块链常被当免责的万能盾牌,但"负责"这件事拆开看,其实是技术、合规、数据三层叠加。我干这行八年,踩过的坑足够说明白。
智能合约一旦部署,逻辑就锁死在链上,业务规则等于被代码固化。我经手过一个供应链溯源项目,合约里一个边界条件没处理好区块链负责,整条链的批次数据全乱了。代码即规则,规则出错就是开发者的责任区块链出了事到底谁来负责?技术、合规、数据三层责任边界一次说清,"去中心化"四个字挡不住这个现实。
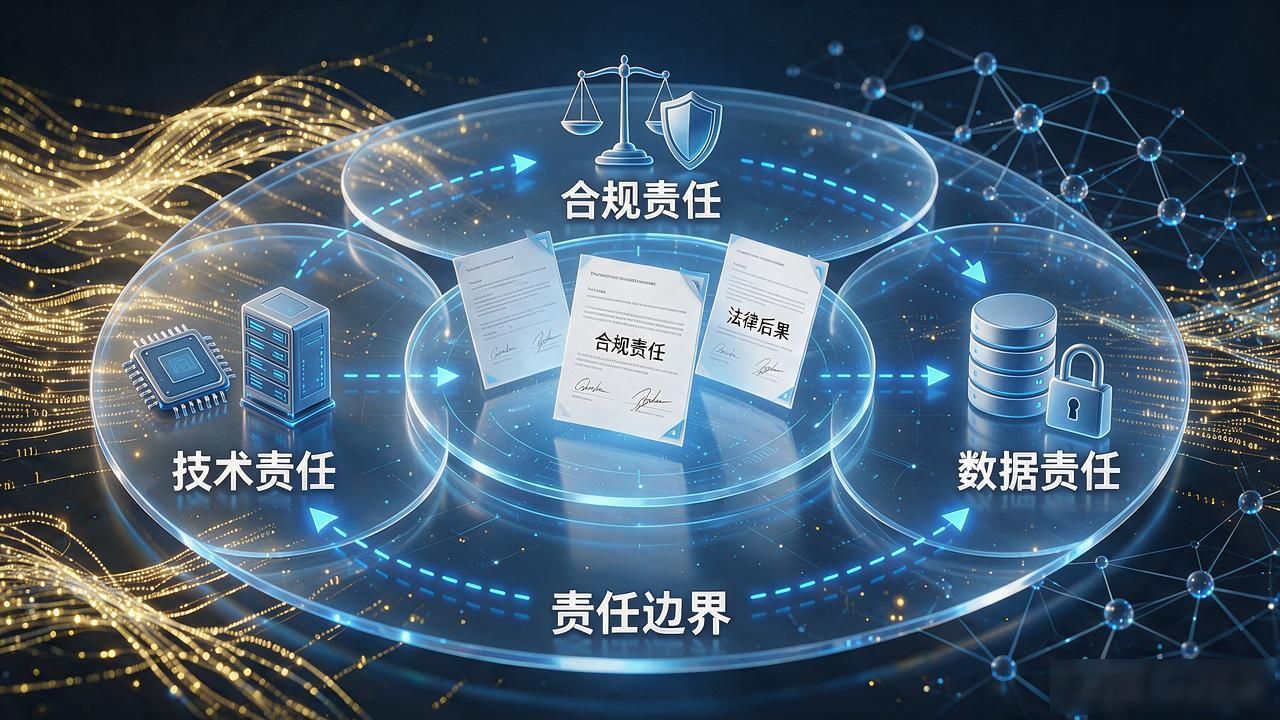
数据一旦上链,不可篡改性就把合规责任推到了台前。某地医保数据上链试点,卫健委追问的不是"技术能不能做",而是"数据泄露了谁承担法律后果"。节点运营方、数据提供方、平台方的责任必须白纸黑字写进合同,一句"区块链不可逆"甩不干净。
隐私数据上链后,权属和泄露追责是绕不过去的坎。做过一个医疗数据共享项目,患者授权范围、数据最小化原则、节点访问日志,这些细节能定项目生死。只盯着"能不能上链"而不设计"谁在什么条件下能看",等于把雷埋进生产环境。
跑了八年项目,最深刻的体会是:"去中心化"绝不等于"无人负责"。预言机喂错数据、中心化节点宕机、合约漏洞被利用,每个环节都有明确的责任主体。把责任边界在方案阶段就画清楚,比上链后堆一堆概念要管用得多。